Интерфейс администратора
Веб-интерфейс StarGuard Base предназначен для администраторов и специалистов по безопасности. Он предоставляет доступ ко всем объектам конфигурации: шлюзам, моделям и путям, детекторам, политикам, пользователям, сканированиям, лицензии — а также к журналу событий безопасности и аналитическим отчётам.
Интерфейс доступен по адресу https://<DOMAIN>; после развёртывания платформы Base.
1. Вход в систему
На странице входа доступны два способа аутентификации:
-
Локальная аутентификация — поля «Имя пользователя» и «Пароль». Учётная запись
adminсоздаётся при первом запуске Core (пароль задаётся переменнойINIT_ADMIN_PASSWORD). -
Вход через OIDC — кнопка отображается только при включённой настройке
PLATFORM_OIDC_ENABLED=true. При нажатии пользователь перенаправляется на корпоративный Identity Provider; после успешной авторизации в StarGuard Base автоматически создаётся учётная запись (если её ещё не было) и помещается в группуNew User— без каких-либо прав до явного назначения.
После успешного входа администратор автоматически попадает на Панель управления. При отсутствии действующей лицензии вход в основной интерфейс блокируется, и пользователь перенаправляется на страницу активации лицензии (Управление лицензией).
2. Навигация
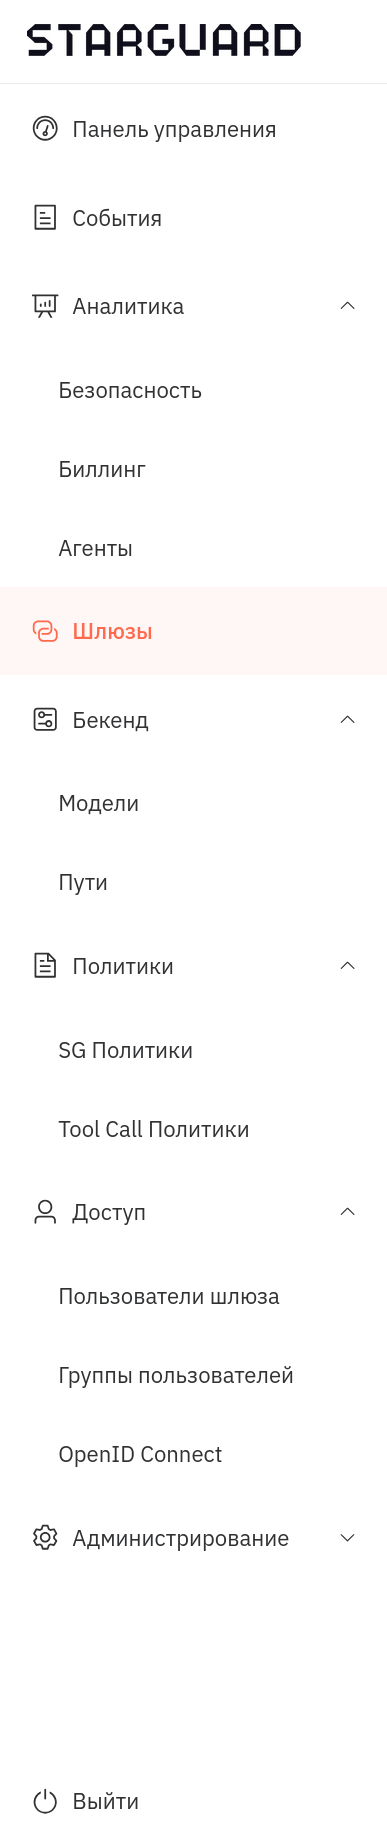
Боковая панель навигации содержит следующие разделы. Состав видимых разделов зависит от назначенных прав текущего администратора и от состава функций, включённых лицензией.
| Раздел | Назначение | Требуемое право |
|---|---|---|
Панель управления |
Стартовая страница: количество шлюзов, моделей и пользователей и список последних событий |
— |
События |
Журнал событий безопасности |
|
Аналитика → Безопасность |
Аналитика по блокировкам, детекторам и чувствительным данным |
|
Аналитика → Биллинг |
Аналитика по потреблению токенов и расходам |
|
Аналитика → Агенты |
Аналитика по вызовам инструментов агентскими сценариями |
|
Аналитика → Сканирования |
Сводный дашборд по сканированиям и найденным уязвимостям |
|
Шлюзы |
Управление экземплярами StarGuard Gate |
|
Бэкенд → Модели |
Подключения к LLM-провайдерам — цели reverse-шлюзов |
|
Бэкенд → Пути |
Перехватываемые доменные имена — цели forward-шлюзов |
|
Сканирование |
Сканы файлов моделей и security-сканы LLM |
|
Политики → SG Политики |
Политики SafeGuard (семантическая фильтрация) |
|
Политики → Tool Call Политики |
Политики проверки вызовов инструментов (tool calls) |
|
Доступ → Пользователи шлюза |
Управление пользователями Gate |
|
Доступ → Группы пользователей |
Управление группами пользователей Gate |
|
Доступ → OpenID Connect |
Настройка OIDC-провайдеров для шлюзов |
|
Администрирование → Пользователи платформы |
Учётные записи администраторов StarGuard Base |
Суперпользователь |
Администрирование → Группы платформы |
Группы прав для администраторов StarGuard Base |
Суперпользователь |
Администрирование → API-токены |
Создание и отзыв API-токенов |
|
Администрирование → Лицензия |
Просмотр статуса и параметров лицензии, обновление лицензии |
Суперпользователь |
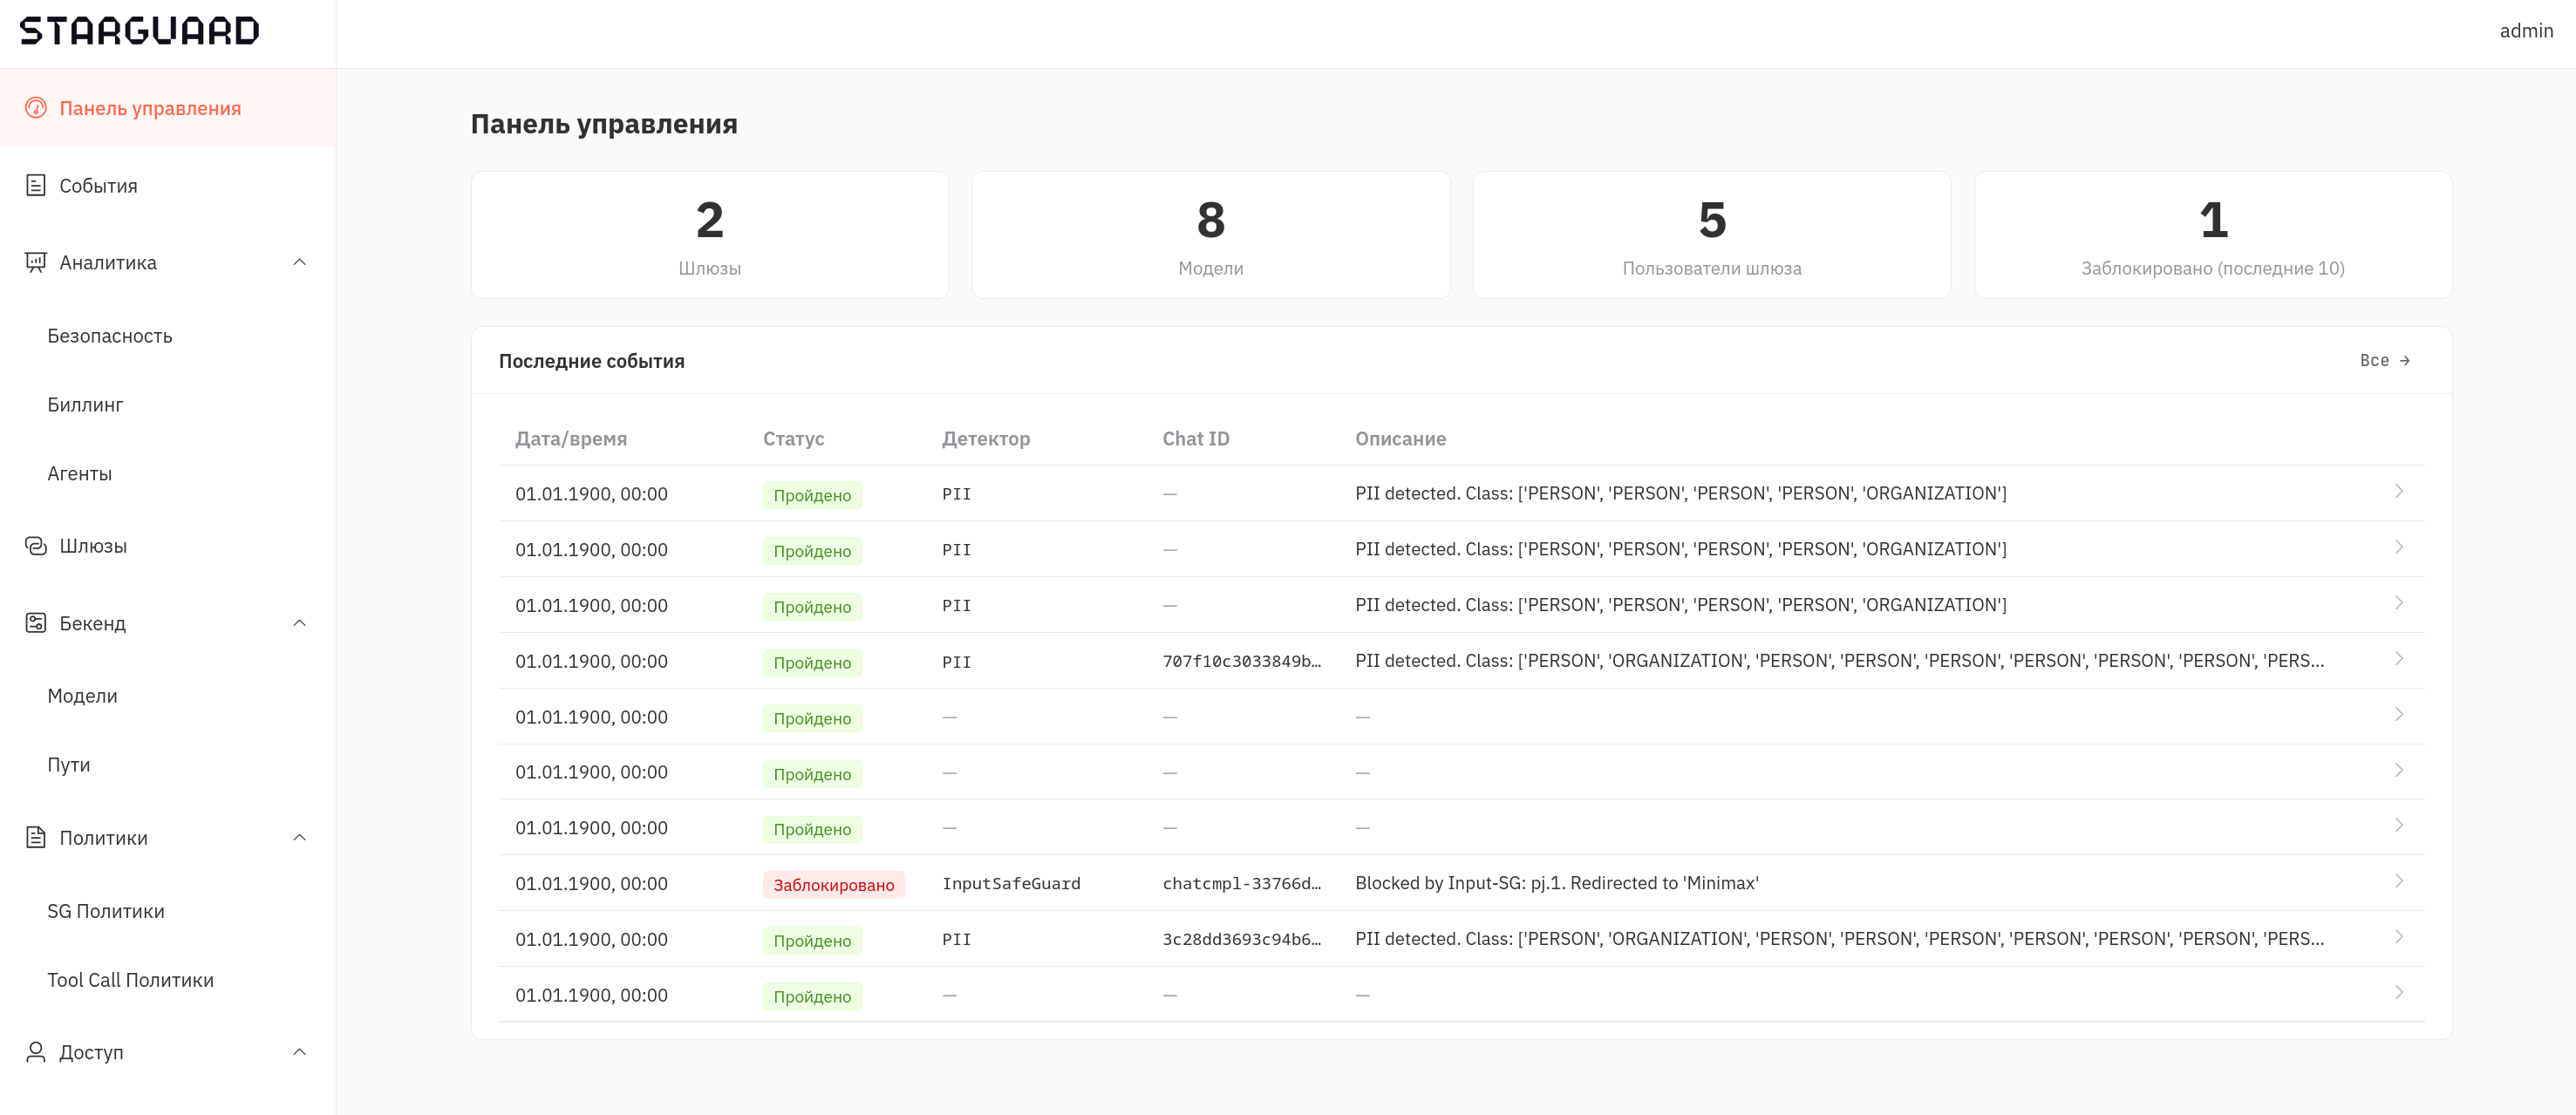
3. Панель управления
Стартовая страница интерфейса. Содержит карточки со сводной статистикой (количество шлюзов, моделей и пользователей шлюза, а также число блокировок среди последних событий) и таблицу последних событий безопасности. Нажатие на карточку открывает соответствующий раздел. Нажатие на строку события открывает карточку события.
4. События
Журнал всех запросов, прошедших через шлюзы. Таблица содержит время, статус (пройдено / заблокировано), имя сработавшего детектора, идентификатор чата, пользователя и описание причины блокировки. Нажатие на строку открывает детальную карточку события. Подробное описание раздела — в статье Просмотр событий.
5. Шлюзы
Раздел отображает список всех зарегистрированных шлюзов StarGuard Gate. Для каждого шлюза отображаются:
-
UUID — уникальный идентификатор шлюза, используемый в конфигурации StarGuard Gate (
CORE_TOKEN). -
Режим — reverse proxy или forward proxy.
-
Статус — активен / неактивен (определяется по времени последнего ping от StarGuard Gate; шлюз считается активным, если последний ping был не позднее двух интервалов опроса конфигурации).
-
Дата создания и последнего обновления.
-
Интервал опроса конфигурации (секунды).
Форма шлюза состоит из следующих блоков:
-
Основная конфигурация — адрес Meta Saver, интервал опроса конфигурации, keep-alive соединений с Guard LLM Inference, режим работы шлюза, требование авторизации и статичный токен доступа.
-
Reverse proxy (только для режима reverse) — назначенные Модели, Модель по умолчанию, keep-alive соединений с LLM-провайдерами.
-
Forward proxy (только для режима forward) — назначенные Пути, политика обработки неконтролируемых хостов, переключатель «Только HTTPS», CA-сертификат и приватный ключ перехвата.
-
Цепочный прокси (upstream) (только для режима forward) — второй прокси, через который уходит весь перехваченный трафик.
-
Обработка вложений — политика по документам и изображениям, поведение при сбое распознавания, таймаут и параллельность обращений к File Recognizer.
-
Детекторы входящих запросов и Детекторы ответов — глобальная конфигурация детекторов шлюза (Первичная настройка).
Подробное описание параметров — в статье Управление шлюзами.
6. Бэкенд
Раздел «Бэкенд» описывает цели шлюзов и содержит два подраздела: Модели и Пути. Тип цели определяется режимом шлюза: reverse-шлюзу назначаются только Модели, forward-шлюзу — только Пути.
Общее у обеих сущностей: привязка к шлюзам, управление доступом (пользователи и группы), переопределение детекторов входа и выхода, переопределение обработки вложений и параметры биллинга.
6.1. Модели
Каждая Модель описывает одно подключение к языковой модели. Параметры:
-
Название — уникальное строковое имя.
-
Модель — имя модели, передаваемое в запросе к LLM-провайдеру (например,
openai/gpt-4o). -
Базовый URL API — базовый URL OpenAI- или Anthropic-совместимого API.
-
API-ключ — ключ для аутентификации в LLM-провайдере. Хранится в зашифрованном виде и наружу не отдаётся.
-
HTTP-прокси — опциональная настройка прокси (схема
http/https, адрес, порт, имя пользователя, пароль). -
Биллинг — тип учитываемых токенов и цены за 1 млн входных и выходных токенов.
-
Управление доступом — список шлюзов, пользователей и групп, которым разрешено использовать эту модель.
-
Обработка вложений — переопределение политики работы с файлами и изображениями.
-
Переопределение детекторов — настройки входных и выходных детекторов, специфичные для данной модели.
6.2. Пути
Путь описывает доменное имя апстрима, трафик к которому перехватывает forward-шлюз. Параметры:
-
Название — уникальное строковое имя.
-
FQDN — доменное имя перехватываемого апстрима, при необходимости с портом (например,
api.openai.com). В пределах одного шлюза значение должно быть уникальным. -
Биллинг, Управление доступом, Обработка вложений, Переопределение детекторов — аналогично Модели.
У Пути нет полей «Модель», «Базовый URL API», «API-ключ» и настроек прокси: ключ доступа к провайдеру передаёт сам клиент, а маршрут определяется перехватом.
7. Сканирование
Раздел доступен при включённой лицензией функции сканирования. Содержит список сканов с фильтрами по типу и статусу, кнопками запуска и удаления.
Поддерживаются два типа сканов:
-
Скан файла модели — проверка загруженного файла модели антивирусом и анализатором сериализованных моделей.
-
Скан безопасности LLM — набор атакующих проб по указанному эндпоинту модели.
Статусы скана: активен, пауза, ожидает запуска, выполняется, ошибка, отключён. Прогоны запускаются вручную — расписания у сканов нет.
Карточка скана содержит его параметры и таблицу прогонов. Раскрытие строки прогона показывает два блока: Уязвимости (список найденных проблем с уровнем критичности, описанием и рекомендацией) и Кейсы (только для security-сканов LLM — отдельные проверки с вердиктом и диалогом). Нажатие на строку любого из блоков открывает детальную карточку.
Статусы прогонов обновляются кнопкой Обновить или при повторном заходе в карточку: сканирование занимает минуты.
8. Политики
Раздел «Политики» содержит два подраздела: SG Политики и Tool Call Политики.
8.1. SG Политики
SG-политики (SafeGuard) — это правила семантической фильтрации, сформулированные на естественном языке. Они используются детекторами Input Safe Guard и Output Safe Guard в тяжёлой стратегии проверки для оценки соответствия запросов и ответов заданным критериям безопасности.
Параметры политики:
-
Slug — уникальный строковый идентификатор политики (например,
medicine,prompt_injection). Только строчные буквы, цифры и дефисы. -
Тип политики —
input(проверка входящего запроса),output(проверка ответа LLM) илиboth(применима к обоим направлениям). -
Содержание — текст политики в формате Markdown, описывающий критерии нарушения и ожидаемый формат ответа модели.
Платформа поставляется с набором встроенных политик, охватывающих типовые сценарии: незаконная деятельность, Prompt Injection, токсичный контент, медицинская тематика, политика, оружие и т.д.
|
Внимание. Изменение любой SG-политики перезапускает все подключённые шлюзы: политики резолвятся в детекторы при инициализации. |
8.2. Tool Call Политики
Tool-политики применяются детектором Tool Policies Detector для контроля вызовов инструментов, генерируемых LLM в агентских сценариях. Каждая политика описывает правило проверки аргументов вызова инструмента.
Параметры политики:
-
Slug — уникальный строковый идентификатор.
-
Название — отображаемое имя (если не задано — используется slug).
-
Режим —
blacklist(блокировать при совпадении с любым паттерном) илиwhitelist(блокировать, если не совпал ни один паттерн). -
Инструменты — список имён инструментов, к которым применяется политика. Пустой список означает «применять ко всем инструментам».
-
Паттерны — список регулярных выражений, по которым проверяются аргументы вызова. Проверка выполняется без учёта регистра.
|
Внимание. В режиме |
9. Доступ
Раздел «Доступ» объединяет управление пользователями шлюзов и интеграцией с OIDC-провайдерами. Эти объекты относятся к пользователям StarGuard Gate, не к учётным записям администраторов StarGuard Base.
9.1. Пользователи шлюза
Пользователь StarGuard Gate — запись, идентифицирующая конкретного пользователя в Gate. Имя пользователя должно соответствовать значению claim имени из токена OIDC (по умолчанию preferred_username).
Параметры:
-
Имя — идентификатор пользователя.
-
OIDC-провайдер — привязка к OIDC-конфигурации.
-
Лимиты — тип лимита (токены или деньги), значение лимита и период его сброса (число и единица: час, день, неделя, месяц).
-
Разрешённые модели — список Моделей и Путей, к которым разрешён доступ.
9.2. Группы пользователей
Группа StarGuard Gate — аналогичная запись для группы пользователей. Имя группы должно соответствовать одному из значений claim групп из токена OIDC (по умолчанию groups). Настройки группы применяются ко всем пользователям, входящим в данную группу.
|
При конфликте настроек индивидуального пользователя и группы приоритет имеют настройки пользователя. |
9.3. OpenID Connect
Раздел управления интеграцией с корпоративными Identity Provider для аутентификации пользователей StarGuard Gate.
Параметры OIDC-конфигурации:
-
Имя — отображаемое название провайдера.
-
URL провайдера (
issuer) — URL эмитента токенов (например,https://keycloak.example.com/realms/corp). -
Client ID — идентификатор клиентского приложения в Identity Provider.
-
Well-known URL — URL метаданных OpenID Connect.
-
Client Secret — секрет клиента. Хранится в зашифрованном виде; наружу отдаётся только признак «секрет задан».
-
Схема redirect_uri —
httpsилиhttp; схема, с которой портал самообслуживания собирает адрес возврата. -
Проверять aud — проверка поля
audв токене. По умолчанию включена: пользователи присылаютid_token, у которогоaudравен Client ID. -
Claim имени пользователя и Claim групп — пути к claim в токене (по умолчанию
preferred_usernameиgroups). -
Назначение шлюзов — список шлюзов, к которым применяется данная OIDC-конфигурация.
10. Администрирование
Раздел «Администрирование» доступен только суперпользователям и пользователям с соответствующими правами. Содержит подразделы для управления учётными записями администраторов StarGuard Base, группами прав, API-токенами и лицензией.
10.1. Пользователи платформы
Учётные записи администраторов StarGuard Base (не пользователей StarGuard Gate). Параметры:
-
Логин и Email.
-
Активен / Суперпользователь — флаги учётной записи.
-
Тип аутентификации —
local(локальный вход с паролем) илиoidc(вход через корпоративный Identity Provider). -
Пароль — задаётся для локальной аутентификации.
-
Группы — членство в группах платформы.
Суперпользователь (флаг Суперпользователь) имеет доступ ко всем функциям без явного назначения прав.
10.2. Группы платформы
Группы для разграничения прав администраторов. Каждой группе назначается набор разрешений, которые получают все её участники. Доступные разрешения описаны в таблице ниже.
| Разрешение | Описание |
|---|---|
|
Просмотр и управление пользователями платформы |
|
Просмотр и управление группами платформы |
|
Просмотр и управление политиками SafeGuard и Tool Call |
|
Просмотр и создание API-токенов |
|
Доступ к журналу событий и содержимому запросов и ответов (трассировке) |
|
Просмотр и управление целями шлюзов (Модели и Пути) |
|
Просмотр и управление шлюзами |
|
Просмотр и изменение конфигурации шлюзов, моделей, путей, пользователей, групп, OIDC |
|
Доступ ко всем разделам аналитики, включая биллинг |
|
Просмотр результатов сканирования; создание, изменение и запуск сканов |
|
Просмотр и управление лицензией |
В системе предусмотрена встроенная группа New User, в которую автоматически попадают пользователи, созданные через Platform OIDC при первом входе. По умолчанию эта группа не имеет прав.
10.3. API-токены
Раздел создания и управления API-токенами для интеграции компонентов StarGuard Gate и внешних систем с StarGuard Base.
При создании токена задаются:
-
Название — описательное имя токена.
-
Срок действия — дата истечения; если не задана, токен бессрочный.
Значение токена отображается только в момент создания — сохраните его сразу. Токен можно отозвать (сделать невалидным с сохранением записи) или удалить полностью в любой момент.
Доступна фильтрация списка токенов по владельцу. Суперпользователь видит токены всех владельцев; обычный пользователь — только свои.
API-токен используется:
-
В переменной
CORE_API_KEYпри конфигурировании StarGuard Gate, User Portal и File Recognizer. -
В заголовке
Authorization: Bearer <token>при прямых запросах к API StarGuard Base.
10.4. Лицензия
Страница отображает текущий статус лицензии (активна, дата истечения, время последней проверки) и её параметры: редакцию, предельное количество моделей и пользователей. Здесь же доступны действия Сгенерировать новый fingerprint и Обновить лицензию.
При отсутствии действующей лицензии любой переход в основные разделы интерфейса перенаправляет администратора на страницу активации лицензии. Подробно процесс активации описан в статье Управление лицензией.