Отчет о событиях безопасности
1. Уровни критичности событий безопасности
zVirt SE позволяет собирать информацию о различных событиях системы. Каждое событие имеет тип, критичность, описание и связанный с ним объект, например, хост или хранилище.
В отдельную группу с точки зрения критичности выделяют события безопасности, которые подразделяются на уровни. Подробное описание уровней критичности приведено в таблице ниже.
| Уровень | Описание |
|---|---|
Critical |
Критические ошибки системы виртуализации, которые необходимо срочно устранить. Могут приводить к отказу компонентов |
Debug |
Выполнение отладки и тестирования компонентов системы виртуализации. Могут требовать выполнения определенных действий, например, в случае неудачного входа в систему проверить учетные данные пользователя или обратиться к администратору |
Emergency |
Аварийная ситуация или события, требующие срочного исправления параметров и настроек системы виртуализации |
Fatal |
Фатальные ошибки компонентов системы виртуализации, приводящие к выходу из строя или свидетельствующие об отказе системы или ее компонентов |
High |
События, связанные с изменением параметров и разрешений системы виртуализации. Могут приводить к неправильному функционированию компонентов. Возникают, например, при повышении прав пользователей или изменении ролей |
Low |
Уведомления о функционировании отдельных компонентов и рекомендации
использовать определенные инструменты. Возникают, например, если недоступно или не
настроено полное резервное копирование, вследствие чего рекомендуется использовать
|
Medium |
События, связанные с изменением параметров и разрешений системы виртуализации, требующие выполнить определенные действия для улучшения функционирования системы. Например, возникают после проверки обновлений или при необходимости установить недостающие пакеты |
2. Просмотр отчета о событиях безопасности
Для получения отчетов о событиях безопасности zVirt SE использует API. Обращение к отчетам выполняется по защищенному протоколу передачи гипертекста (HTTPS).
-
Убедитесь, что пользователь «Администратор» обладает ролью «Администратор безопасности средства виртуализации (SecurityAdministratorVirtualizationTools)». Если роль отсутствует в списке разрешений, добавьте ее на закладке «Разрешения» карточки пользователя «Администратор» в ().
-
На виртуальной машине HostedEngine установите пакет:
dnf install zvirt-ui-plugin-security-report-1.0.0-1.265593.zvirt.el7.noarch.rpm
Пакет входит в репозиторий zVirt SE 1.0.
-
В адресной строке браузера введите адрес вида:
протокол://FQDN_сервера_с_менеджером_управления/security-report -
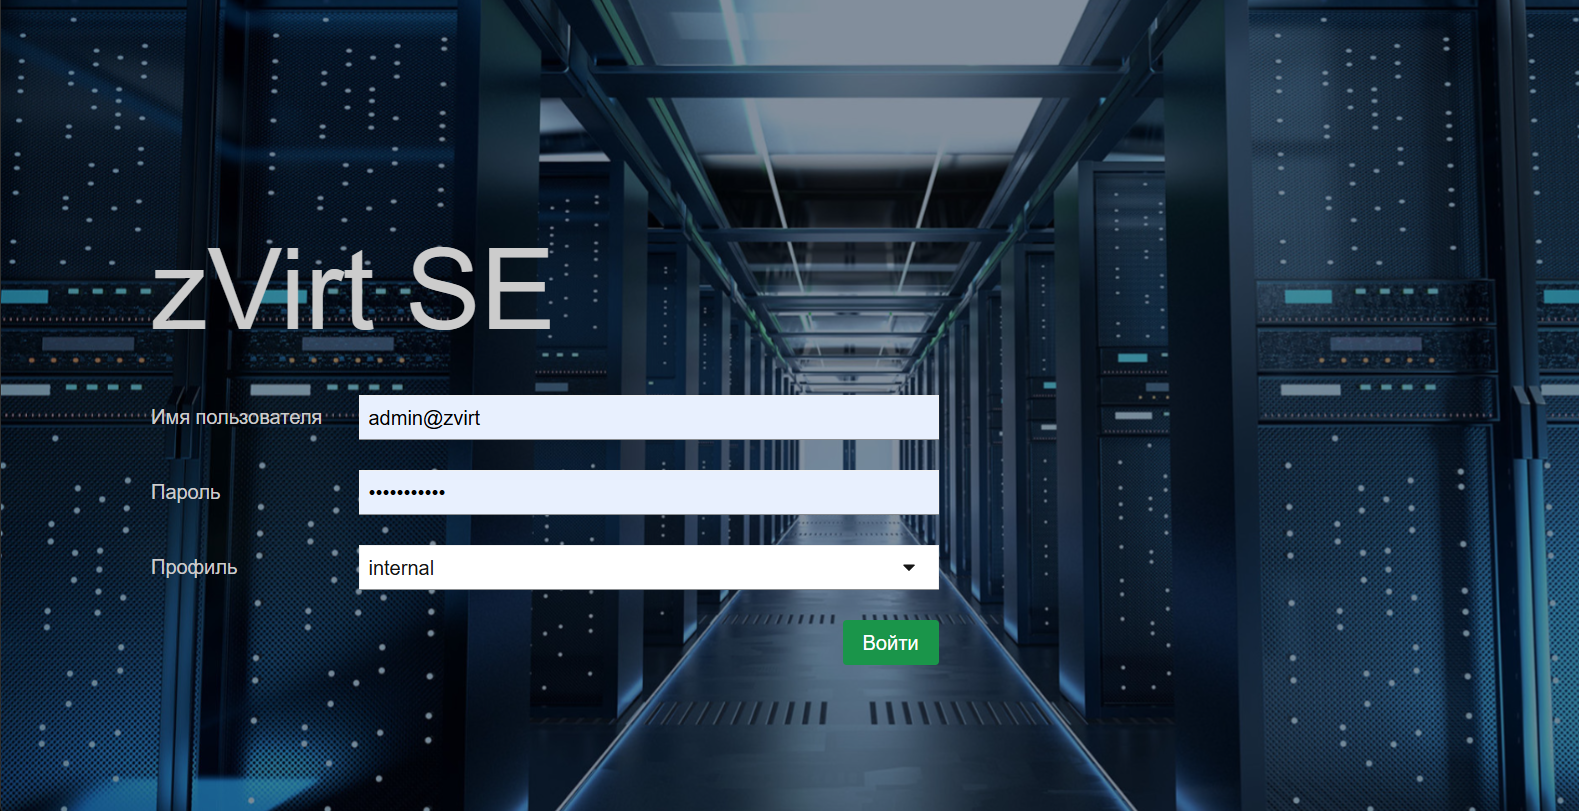
Авторизуйтесь на портале просмотра отчета безопасности.
-
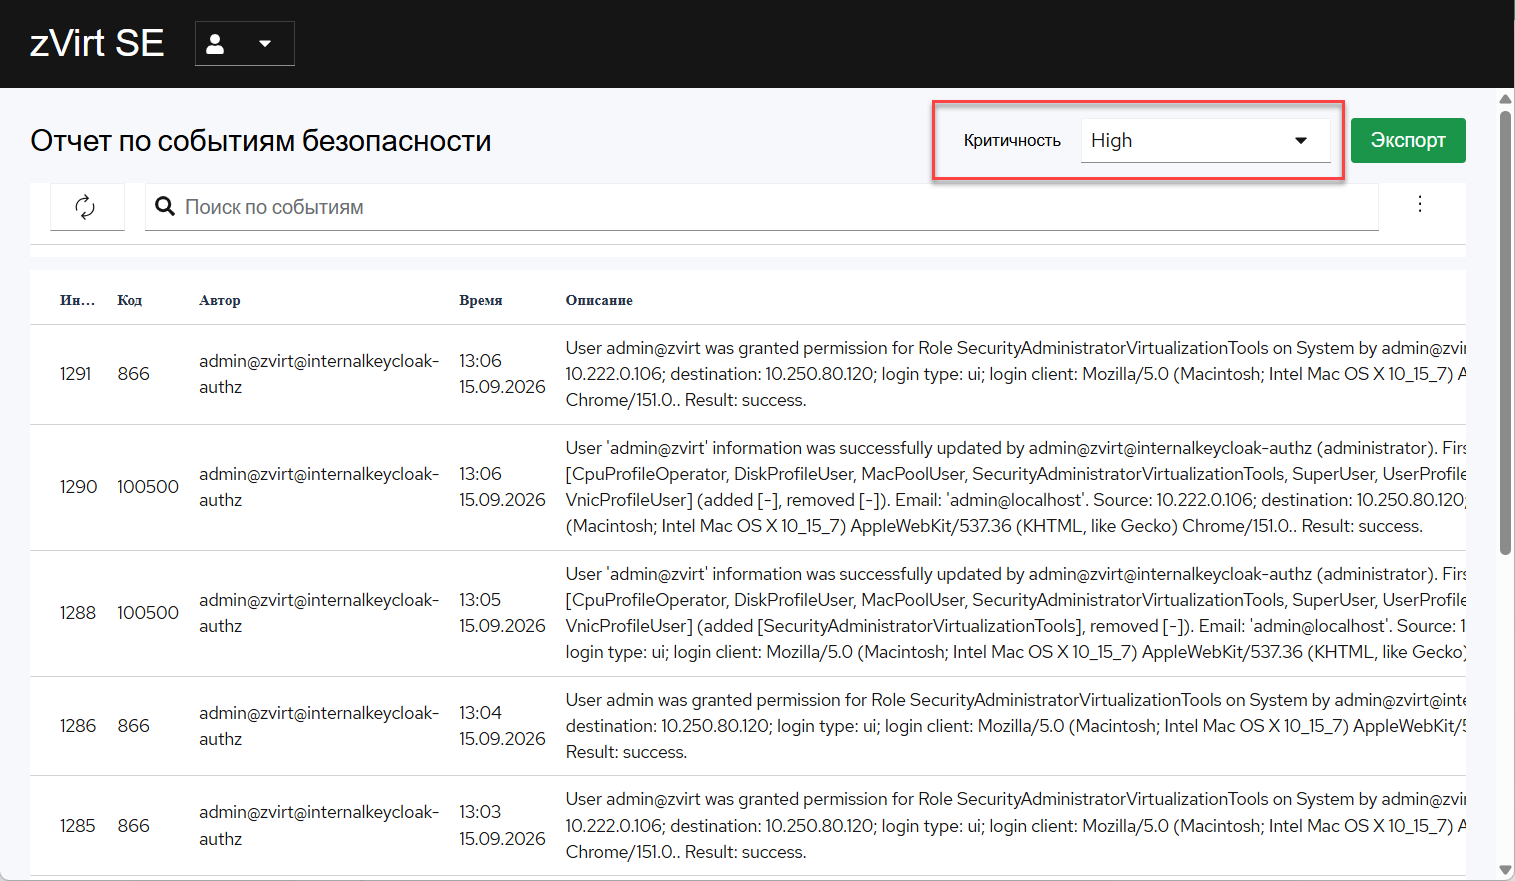
Выберите уровень критичности для построения отчета.
Список событий соответствующего уровня отобразится на странице.
-
Экспортируйте отчет в виде таблицы в файл формата .csv.
Таблица 2. Описание структуры отчета в формате .csv Индекс (Index) Код (Code) Автор (Author) Время (Time) Описание (Description) Числовой индекс события. Индексы всегда возрастают, поэтому событие с более высоким индексом гарантированно новее события с меньшим индексом
Предопределенный числовой индекс, присваиваемый событию компонентом архитектуры
Имя пользователя
Временная метка в формате:
чч:мм дд.мм.ггггТекстовое описание произошедшего события
3. Отправка метрик и журналов безопасности по электронной почте
Чтобы отправить метрики и журналы за текущий день на электронную почту, запустите скрипт:
./security-backup.shСкрипт анализирует содержимое базы данных событий audit_log, выбирает события безопасности и пересылает их на электронную почту в формате .csv. Параметры SMTP-сервера указаны в файле send_report.py.