Развертывание StarGuard Gate
-
Распакуйте архив
tar -xf gate.tar cd gate -
Создайте файл конфигурации
cp .env.example .env -
Заполните
.envОбязательно изменить:
-
DOMAIN— домен пользовательского портала; -
CORE_URL— URL платформы Base (например,https://starguard.local); -
USER_STATE_URL— URL сервиса User State (например,https://ustate.starguard.local); -
CORE_TOKEN— UUID шлюза, полученный из интерфейса Base; -
CORE_API_KEY— API-токен, полученный из интерфейса Base; -
PORTAL_SECRET_KEY— случайная строка для сессий User Portal; -
REDIS_PASSWORDиREDIS_URL— пароль и URL локального Redis шлюза.
-
-
Разместите сертификаты
mkdir -p certs cp /path/to/cert.pem certs/cert.pem cp /path/to/key.pem certs/key.pem -
Запустите шлюз
docker compose --env-file .env up -dПосле запуска шлюз начнёт периодически опрашивать Core по адресу
CORE_URLи применять полученную конфигурацию. Статус шлюза (активен / неактивен) можно отслеживать в интерфейсе StarGuard Base в разделе Шлюзы.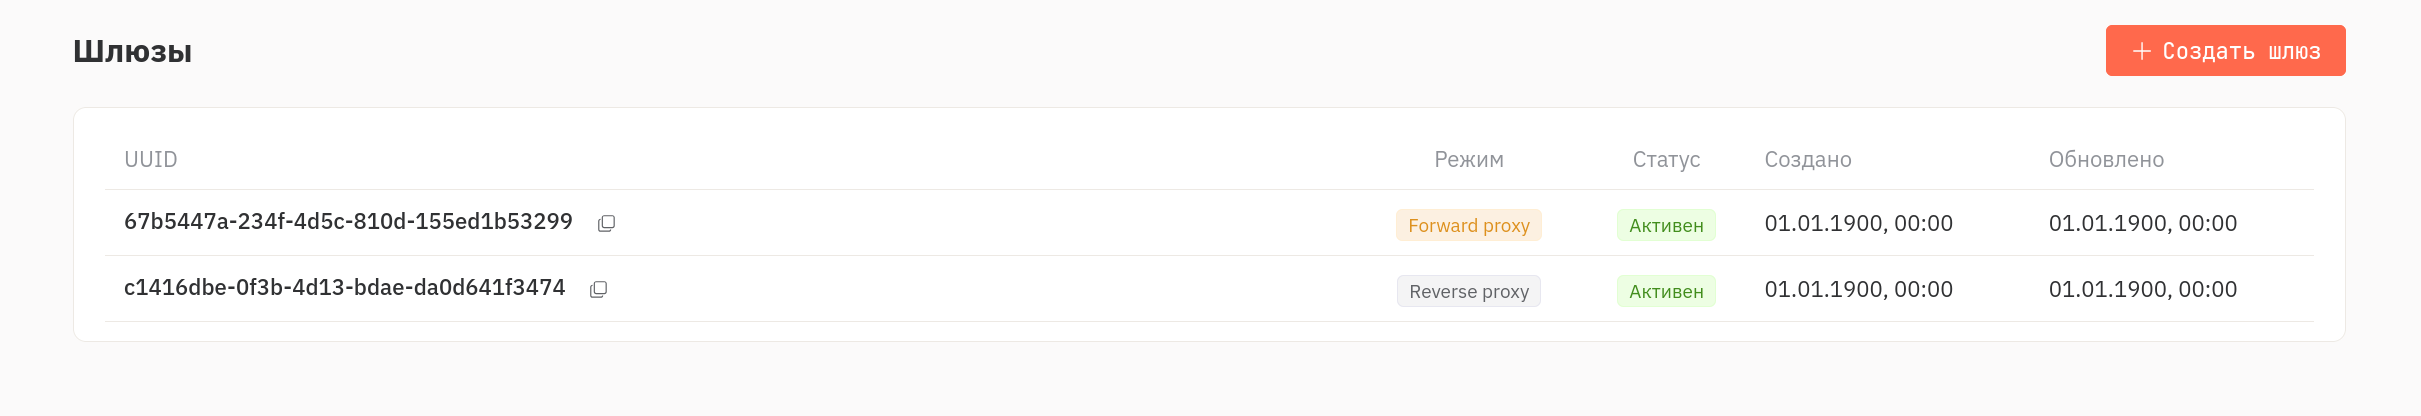
Внимание. Образ, указанный в
GATE_IMAGE, работает в режиме reverse proxy. Если объект Шлюз в интерфейсе Base переведён в режим forward proxy, процесс завершится с ошибкой несоответствия режима — разверните образ forward-шлюза (Развертывание шлюза в режиме forward proxy).