Развертывание StarGuard Base
-
Распакуйте архив
tar -xf base.tar cd base -
Создайте файл конфигурации
cp .env.example .env -
Заполните
.envОбязательно изменить все значения, помеченные
CHANGE_ME, а именно:-
DOMAIN— домен платформы Base; -
POSTGRES_PASSWORD,REDIS_PASSWORD,CLICKHOUSE_PASSWORD— пароли баз данных; -
INIT_ADMIN_PASSWORD— пароль администратораadminпри первом входе; -
SECRET_KEY— случайная строка для подписи JWT и шифрования секретов (например,openssl rand -hex 32); -
SCANNER_SERVICE_TOKEN— общий секрет с сервисом Scanner (если сканирование используется); -
ORIGINS— список разрешённых CORS-источников.
При необходимости заполнить переменные
PLATFORM_OIDC_*для включения входа администраторов через корпоративный OIDC-провайдер иDEFAULT_OIDC_*— для автоматического создания OIDC-провайдера пользователей шлюза. -
-
Разместите сертификаты
mkdir -p certs cp /path/to/cert.pem certs/cert.pem cp /path/to/key.pem certs/key.pem -
Запустите платформу
docker compose --env-file .env up -d -
Откройте интерфейс
Перейти в браузере по адресу
https://<DOMAIN>;и войти с логиномadminи паролем изINIT_ADMIN_PASSWORD.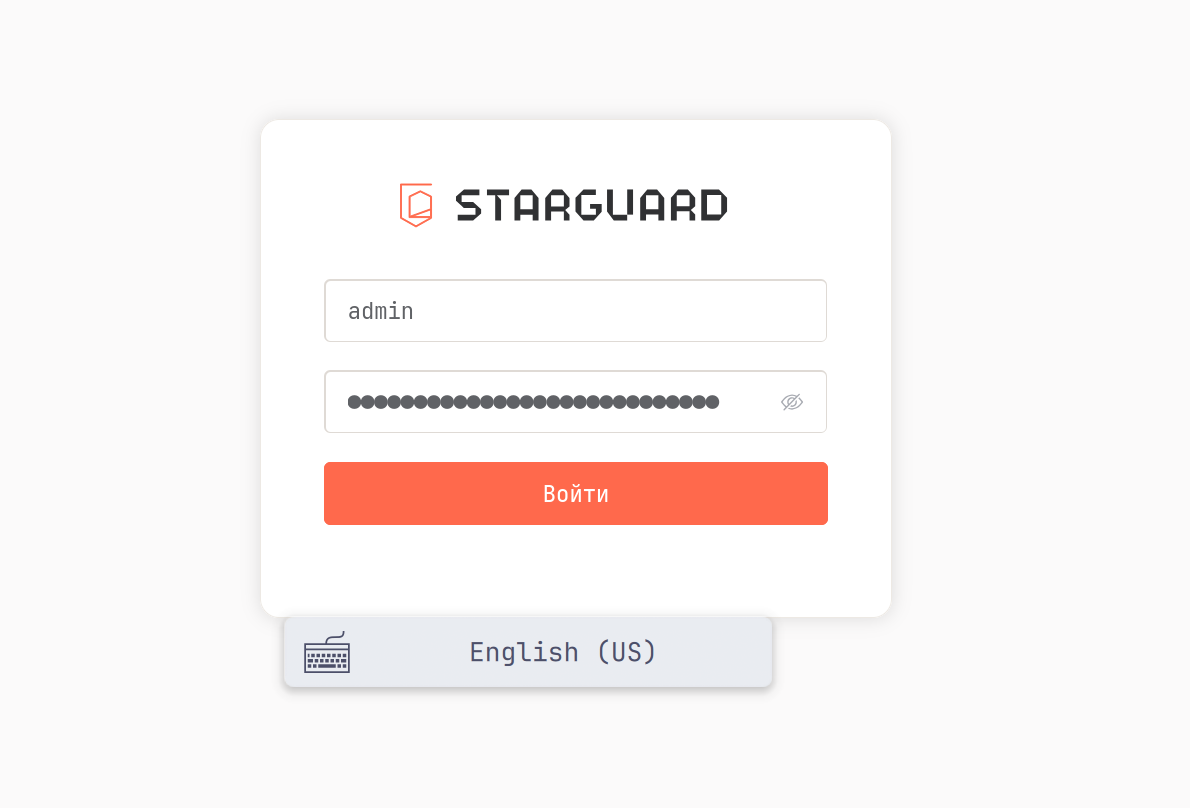
-
Активируйте лицензию
При первом входе пользователь автоматически перенаправляется на страницу активации лицензии. Сгенерируйте fingerprint и передать его для генерации лицензии, затем установить полученную подписанную лицензию (подробнее — Управление лицензией).
-
Создайте объект Шлюз и API-токен
-
В интерфейсе создайте объект Шлюз, выберите режим его работы и скопируйте UUID (Управление шлюзами).
-
Создать API-токен и скопировать его значение (Управление API-токенами).
UUID шлюза и API-токен потребуются при настройке Gate (переменные
CORE_TOKENиCORE_API_KEY). -