Настройка CA-сертификата LDAP
Данная инструкция описывает процесс добавления CA-сертификата LDAP-сервера для использования защищенного протокола LDAPS в Cloudlink.
1. Подготовка директории для сертификатов
Сначала необходимо создать директорию, из которой сертификаты будут передаваться в среду сервисов Cloudlink.
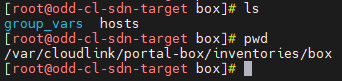
Перед началом работ убедитесь, что вы находитесь в правильной директории. Исходная структура папки inventory до создания директории ca-certificates выглядит следующим образом:
-
Перейдите в директорию
portal-box. По умолчанию она находится по пути/var/cloudlink/portal-box:cd /var/cloudlink/portal-box -
Создайте директорию
ca-certificatesвнутри папки с используемым inventory, по умолчанию этоbox:mkdir -p inventories/box/ca-certificates -
Перейдите в созданную директорию:
cd inventories/box/ca-certificates/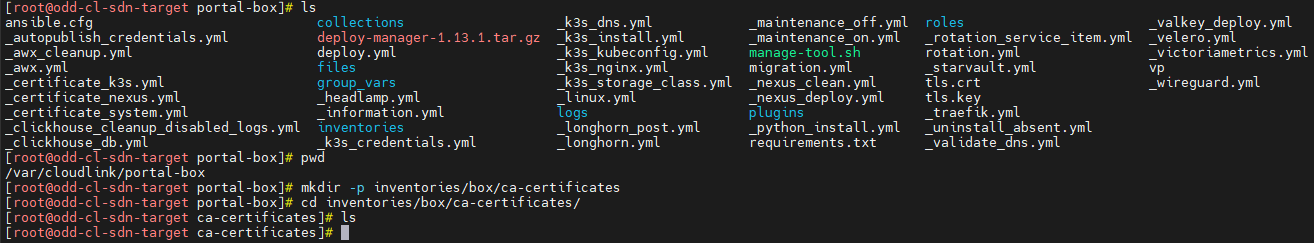
2. Размещение сертификата
Переместите любым удобным для вас способом CA-сертификат контроллера LDAP в созданную директорию.
Сертификат должен быть в формате .crt или .pem.
|
Пример содержимого директории после копирования:
[root@odd-cl-sdn-target ca-certificates]# ls
ca.crt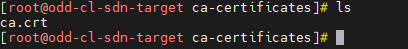
3. Передача сертификата в среду сервисов Cloudlink
-
Запустите передачу сертификата в среду сервисов Cloudlink с помощью инструмента
manage-tool. -
Выполните команду из корневой папки
/var/cloudlink/portal-box:
./manage-tool --install --tags kubeconfig,certificateСертификат будет передан в среду сервисов Cloudlink и Keycloak будет использовать его для LDAPS-подключений.